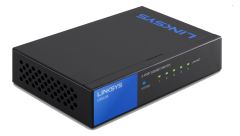
在數(shù)字化時代,網(wǎng)絡是信息流通的基石。無論是家庭辦公、企業(yè)運營還是數(shù)據(jù)中心,一個穩(wěn)定、高效的網(wǎng)絡都離不開精心選配的設備。本文將為您圖解組建一個典型網(wǎng)絡(以中小型企業(yè)為例)所需的核心網(wǎng)絡設備和安全設備,并說明它們各自的作用和位置。
第一部分:核心網(wǎng)絡設備
網(wǎng)絡設備主要負責數(shù)據(jù)的連接、傳輸和交換,是網(wǎng)絡的“骨架”和“血管”。
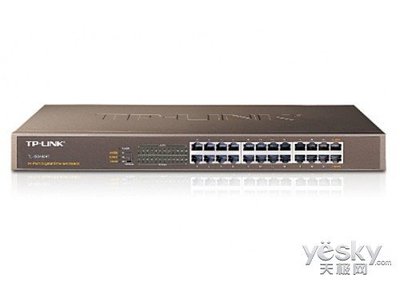
1. 網(wǎng)絡交換機
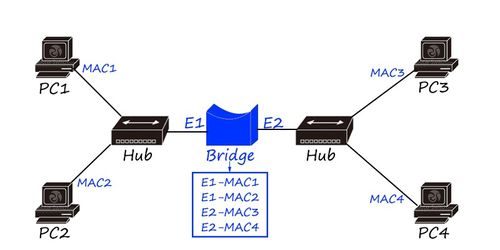
* 作用:網(wǎng)絡的核心連接點。它像一個智能的交通樞紐,在局域網(wǎng)內(nèi)部,負責連接多臺計算機、服務器、打印機等終端設備,并根據(jù)數(shù)據(jù)包的目的地址,高效地將數(shù)據(jù)轉發(fā)到正確的端口。與集線器(Hub)的廣播式傳輸不同,交換機可以學習設備地址,實現(xiàn)點對點通信,極大提升網(wǎng)絡效率和安全性。
- 位置:通常部署在機房機柜中,向下連接各樓層的接入交換機或終端,向上連接路由器。
2. 路由器
* 作用:網(wǎng)絡的“網(wǎng)關”和“導航儀”。它的核心功能是在不同的網(wǎng)絡之間(如您的內(nèi)部局域網(wǎng)和互聯(lián)網(wǎng))進行數(shù)據(jù)轉發(fā)。路由器根據(jù)IP地址,為數(shù)據(jù)包選擇最佳路徑,實現(xiàn)跨網(wǎng)段甚至跨全球的通信。家用寬帶“光貓”通常集成了路由功能。
- 位置:位于內(nèi)部網(wǎng)絡與外部網(wǎng)絡(如互聯(lián)網(wǎng))的邊界。一端連接外部線路(如光纖),另一端連接核心交換機。
3. 無線接入點
* 作用:提供Wi-Fi信號,將有線網(wǎng)絡轉換為無線網(wǎng)絡,使手機、筆記本電腦、物聯(lián)網(wǎng)設備等能夠無線接入。在企業(yè)中,通常由多個AP組成一個無縫漫游的網(wǎng)絡。
- 位置:通過網(wǎng)線連接到各區(qū)域的交換機上,根據(jù)覆蓋需求安裝在辦公室、會議室等天花板或墻面上。
4. 網(wǎng)絡防火墻(基礎安全功能)
* 作用:雖然歸類為安全設備,但現(xiàn)代防火墻是網(wǎng)絡邊界的關鍵節(jié)點。它作為路由器內(nèi)部或后置的一道關卡,依據(jù)預設的安全策略(允許/拒絕)控制進出網(wǎng)絡的數(shù)據(jù)流,是防御外部攻擊的第一道防線。
- 位置:通常部署在路由器與內(nèi)部核心交換機之間。
第二部分:關鍵安全設備
安全設備為網(wǎng)絡提供深度防護,是網(wǎng)絡的“免疫系統(tǒng)”和“安檢門”。
1. 下一代防火墻
* 作用:傳統(tǒng)防火墻的升級版。它不僅檢查IP和端口,還能深度檢測數(shù)據(jù)包內(nèi)容,識別并阻止基于應用層(如特定軟件、網(wǎng)站)的攻擊、入侵和惡意軟件。集成了入侵防御、應用控制、URL過濾等多種高級安全功能。
2. 入侵檢測/防御系統(tǒng)
* 作用:網(wǎng)絡的“監(jiān)控攝像頭”和“主動警衛(wèi)”。IDS負責監(jiān)控網(wǎng)絡流量,發(fā)現(xiàn)可疑活動并報警;IPS則更主動,能夠實時攔截和阻斷識別出的攻擊。它們專注于檢測如漏洞利用、DoS攻擊等特定攻擊模式。
3. VPN網(wǎng)關
* 作用:在公共互聯(lián)網(wǎng)上建立加密的“專用隧道”,讓遠程用戶或分支機構安全地訪問公司內(nèi)部網(wǎng)絡資源,如同直接連接在內(nèi)部網(wǎng)絡上一樣,保障數(shù)據(jù)傳輸?shù)臋C密性和完整性。
4. 上網(wǎng)行為管理/統(tǒng)一威脅管理
* 作用:UTM設備集防火墻、IPS、防病毒、內(nèi)容過濾、帶寬管理等功能于一體。上網(wǎng)行為管理則側重對內(nèi)網(wǎng)用戶訪問互聯(lián)網(wǎng)的行為進行審計、控制和記錄,如限制訪問無關網(wǎng)站、管理帶寬分配等。
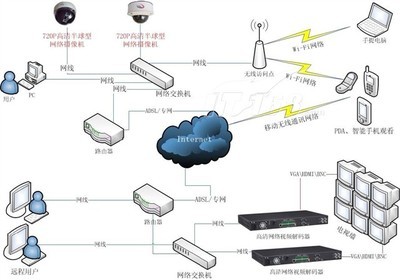
網(wǎng)絡拓撲圖解
一個簡化的典型企業(yè)網(wǎng)絡設備連接邏輯圖如下:
`
互聯(lián)網(wǎng)
|
v
[ 路由器 ] <--- (處理內(nèi)外網(wǎng)路由)
|
v
[ 防火墻/NGFW ] <--- (核心安全邊界,策略控制)
|
v
[ 核心交換機 ] <--- (內(nèi)部網(wǎng)絡高速交換中心)
|
+------------------+------------------+
| | |
v v v
[接入交換機] [接入交換機] [服務器交換機]
| | |
v v v
(辦公區(qū)電腦) (無線AP) (服務器、存儲)
|
v
(無線設備)`
安全設備部署說明:
IDS/IPS:可以串聯(lián)在防火墻旁(IPS模式),或旁路連接到核心交換機上做監(jiān)聽(IDS模式)。
VPN網(wǎng)關:通常部署在防火墻內(nèi)側,為外部訪問提供入口。
* UTM/行為管理:可串接在核心交換機出口,或作為防火墻模塊集成。
###
組建一個功能完備的網(wǎng)絡,需要連接設備(交換機、路由器、AP)構建基礎通路,更需要安全設備(防火墻、IPS等)層層設防。在實際部署中,根據(jù)網(wǎng)絡規(guī)模、業(yè)務需求和預算,這些設備可能以獨立硬件、集成模塊或虛擬化軟件的形式存在。理解每類設備的功能與協(xié)作關系,是設計和維護一個可靠、安全網(wǎng)絡的關鍵第一步。